2026年、スマートフォンの危険性は、ウイルス感染や個人情報の漏えいだけでは説明できなくなっています。偽SMSから偽サイトへ誘導するフィッシング詐欺、生成AIで家族や著名人の声を再現する詐欺、QRコードを悪用したクイッシング、無料アプリを通じた情報収集など、普段の操作に紛れ込む脅威が広がっています。
日本スマートフォンセキュリティ協会(JSSEC)は2026年5月18日、「スマートフォン利用シーンに潜む脅威 Top10 2026」を公表しました。生成AIによるフェイク動画・音声が1位、フィッシング・偽メール詐欺が2位、QRコードを用いた詐欺が3位です。また、警視庁も2026年9月24日更新の「スマートフォン利用の注意点」で、悪質アプリや位置情報、個人情報の取り扱いに警戒を呼びかけています。スマホの危険性が高まる背景と、被害を防ぐ具体策を整理します。
【2026年最新】スマホの危険性は「ウイルス」だけではない
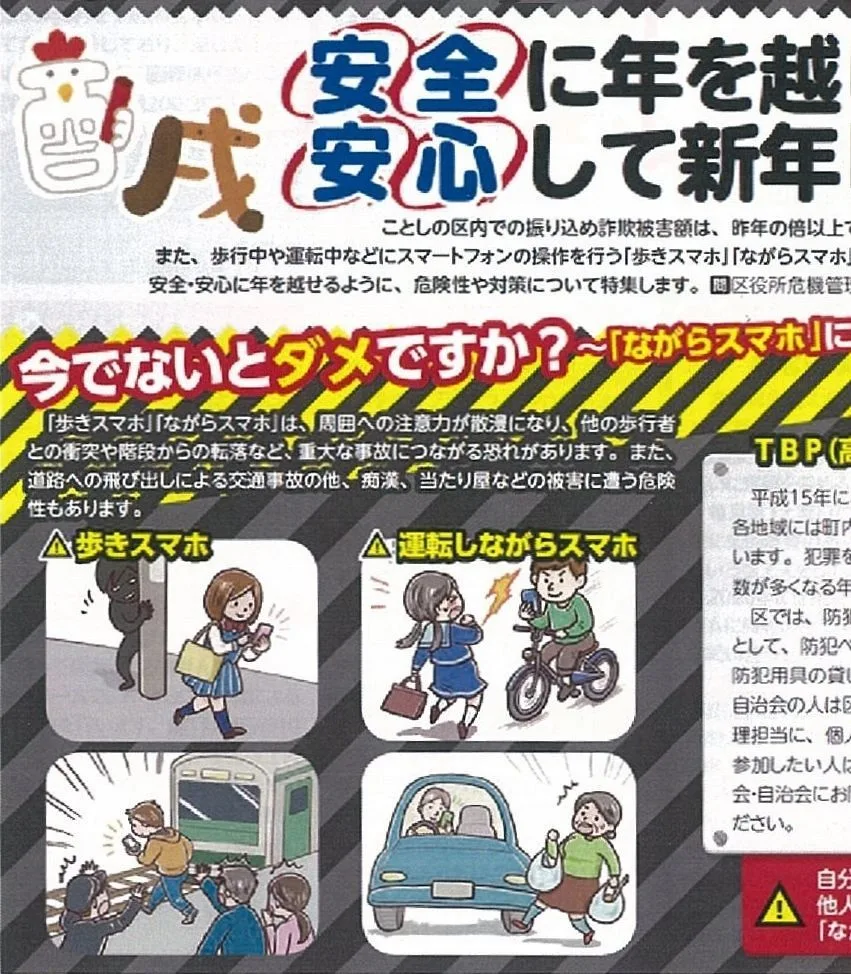
スマホが危険だと聞くと、ウイルスに感染して端末が壊れる状況を想像する人もいるでしょう。しかし、実際に注意したいのは、端末そのものへの攻撃に加え、利用者を偽サイトや不正送金へ誘導する手口です。
JSSECの「スマートフォン利用シーンに潜む脅威 Top10 2026」は、利用者の視点から、日常のスマホ利用に潜む脅威を整理したものです。2026年版では、生成AIを使ったなりすましや、QRコードを利用した詐欺が上位に入りました。
特に注目すべきなのは、生成AIが単独の脅威にとどまらず、ほかの詐欺の成功率まで押し上げる点です。自然な日本語のメッセージ、本人に似た顔や声、実在する企業を思わせる画像などを組み合わせれば、従来なら不審に思われた連絡も信じさせやすくなります。
2026年版で取り上げられた主な脅威は、次のとおりです。
- 1位:生成AIによるフェイク動画・音声
- 2位:フィッシング・偽メール詐欺
- 3位:QRコードを用いた詐欺(クイッシング)
- 4位:ロマンス詐欺・投資詐欺・リクルーティング詐欺
- 5位:悪意ある広告・偽商品販売
- 6位:スミッシング(SMSを利用したフィッシング)
- 7位:提供元不明・非正規マーケットからのマルウェア感染
- 8位:ビッシング(電話を用いた詐欺)
- 9位:オレオレ詐欺・なりすまし
- 10位:生体情報の窃取・悪用
この順位は、JSSECがスマートフォン利用者の目線で選定した脅威の順位です。IPA(情報処理推進機構)が2026年1月29日に公表した「情報セキュリティ10大脅威 2026」とは別の資料であり、調査の目的や整理方法も異なります。
重要なのは、スマホを使っているだけで直ちに危険というわけではないことです。被害の多くは、偽の連絡を信じてリンクを開く、認証情報を入力する、求められたアプリを入れる、相手の指示に従って送金する、といった操作をきっかけに発生します。つまり、危険性を理解するには、攻撃の入口と被害に至る流れを知る必要があります。
【詐欺・情報漏えいの実態】偽SMS、無料アプリ、SNSトラブルに注意
1.スマホのフィッシング詐欺はどう仕組まれている?スマホのフィッシング詐欺は、実在する企業、宅配業者、金融機関、官公庁などを装ったメールやSMSを送り、偽サイトへ誘導する手口です。そこでID・パスワード、クレジットカード情報、銀行口座情報などを入力させ、不正ログインや不正送金につなげます。
たとえば、次のような内容は警戒が必要です。
- 「荷物を配達できませんでした。再配達はこちら」
- 「アカウントが停止されます。至急、本人確認をしてください」
- 「未払い料金があります。期限までに支払ってください」
- 「不正アクセスを検知しました。リンクから認証してください」
- 「ポイントの有効期限が迫っています。今すぐ受け取ってください」
これらのメッセージに共通するのは、不安や期待を刺激し、利用者にすぐ操作させようとすることです。リンク先で入力した情報は、正規のサービスへの不正ログインや決済情報の悪用に使われるおそれがあります。
加えて、リアルタイムフィッシングでは、利用者が入力したID・パスワードやワンタイムパスワードなどを、その場で悪用する手口も問題になっています。多要素認証を設定していても、偽サイトで認証操作を行えば被害につながる可能性があります。
2.偽SMS詐欺の見分け方偽SMSを見分けるときは、文章の不自然さだけで判断しないことが大切です。生成AIの普及により、誤字が少なく、自然な日本語で書かれた詐欺メッセージも作りやすくなっています。
確認したい要点は次の5つです。
- 緊急性を強調している:「至急」「利用停止」「本日中」など、考える時間を与えない表現がある。
- リンクからのログインを求める:アカウント確認や支払いを理由に、SMS内のURLを開くよう促している。
- 個人情報や認証コードを要求する:パスワード、カード情報、暗証番号、ワンタイムパスワードなどを入力させようとする。
- 送信元やリンク先に違和感がある:見慣れない電話番号、短縮URL、正規のドメインに似せた文字列などが使われている。
- 心当たりのない請求や特典がある:利用していないサービスの請求や、突然の高額還元を持ちかけている。
ただし、送信元の電話番号やURLに違和感がないからといって、本物とは限りません。警視庁も、URLだけでフィッシングサイトかどうかを判断するのは難しいと注意喚起しています。
安全な確認方法は、メッセージ内のリンクを使わず、公式アプリや事前に登録したブックマークからサービスにアクセスすることです。支払い通知やアカウント停止の連絡が本物かどうかも、その経路から確認しましょう。
3.無料アプリの危険性と個人情報漏えいの原因無料アプリがすべて危険というわけではありません。ただし、アプリによっては広告配信やデータ収集を収益源としており、連絡先、位置情報、写真などへのアクセスを求める場合があります。アプリの機能に必要のない権限まで許可すると、プライバシー上のリスクが高まります。
警視庁は、正規のアプリ配布サイトであっても、不正なアプリが審査をすり抜けて紛れ込む可能性はゼロではないと説明しています。公式ストアから入手したという理由だけで、無条件に安全と判断するのは避けましょう。
インストール前には、開発元、アプリの提供目的、口コミ、プライバシーポリシーを確認し、連絡先やSMS、アクセシビリティなどの権限を要求された場合は、本当に必要なのか考えることが重要です。
また、スマホの個人情報漏えいは、アプリだけが原因ではありません。主な原因には、次のようなものがあります。
- フィッシングサイトにID・パスワードを入力する。
- 複数のサービスで同じパスワードを使い回す。
- 不正アプリに連絡先やSMSなどへのアクセスを許可する。
- 写真の位置情報や背景から自宅、学校、職場などを推測される。
- スマホを紛失した際に、画面ロックやアカウント保護が不十分である。
- OSやアプリの更新を放置し、既知の脆弱性を悪用される。
特に見落とされがちなのが、写真に含まれる位置情報です。スマホの設定によっては、撮影した写真に緯度・経度の情報が記録されます。自宅周辺で撮った写真を公開することで、居住地を推測される可能性があります。写真の背景に写った制服、通学路、建物の特徴などにも注意が必要です。
4.生成AIのフェイク音声詐欺とQRコード詐欺生成AIによるフェイク音声詐欺では、家族や知人、著名人などに似せた声を使って、金銭の要求や情報提供を迫る手口が想定されます。電話や音声メッセージで本人らしい声を聞いたとしても、それだけで相手を信用するのは危険です。
「事故に遭った」「今すぐお金が必要」「誰にも言わないで」などと急がされても、その場で送金してはいけません。いったん通話を切り、あらかじめ登録した本人の電話番号にかけ直すなど、別の連絡経路で確認しましょう。声や顔が本人に似ていることと、依頼が本物であることは別問題です。
もう一つ注意したいのが、QRコードを悪用するクイッシングです。QRコードを読み取ると偽サイトに誘導され、ログイン情報やカード情報を盗まれたり、送金操作を促されたりするおそれがあります。店頭の掲示物やチラシに偽のQRコードを貼り付ける手口も、警視庁が注意を呼びかけています。
QRコードを読み取った後は、表示されたサイトの名称やドメインを確認してください。返金を理由にQRコードを読み取らせ、利用者に送金させようとするケースでは、特に注意が必要です。少しでも不審なら操作を中断し、店舗の担当者やサービスの公式窓口に確認しましょう。
5.子どものスマホ・SNSトラブルも見過ごせない子どもがスマホを使う場合、フィッシングや不正アプリに加え、SNSで知り合った相手とのトラブル、個人情報の拡散、誹謗中傷、写真や動画の不適切な共有などにも注意が必要です。オンラインゲームやSNSで知り合った相手から、別の連絡アプリへの移行や、個人的な写真の送信を求められることもあります。
警察庁の2025年の統計では、SNSに起因する事犯の被害児童数は1,566人でした。そのうち小学生は167人で、前年の136人から増加し、過去10年で最多となっています。ここでいう被害児童数は、SNSを通じて面識のない相手と知り合い、犯罪被害に遭った児童を対象とした統計であり、SNS上のトラブル全体を数えたものではありません。
子どもを守るには、利用時間の制限だけでなく、フィルタリング、ペアレンタルコントロール、公開範囲の設定、位置情報の管理が必要です。加えて、「困ったら怒られることを心配せず相談してよい」という家庭内のルールを作り、被害を打ち明けやすい環境を整えることも大切です。
【比較表】スマホの危険性と安全対策の違いを一覧で確認
スマホの危険性は、脅威ごとに入口も被害も異なります。すべての対策を同じように考えるのではなく、何を狙われるのか、どこで気づけるのかを整理すると、実践すべき行動が明確になります。
| 危険の種類 | 主な入口・仕組み | 警戒したい兆候 | 有効な対策 |
|---|---|---|---|
| 偽SMS・フィッシング | 偽の通知から偽サイトへ誘導し、認証情報を盗む | 至急の確認、未払い請求、リンクからのログイン要求 | 公式アプリやブックマークから確認し、リンク先で入力しない |
| 生成AIのフェイク音声 | 本人に似た声や映像で信用させ、送金や情報提供を迫る | 緊急の送金、秘密の要求、即時の本人確認 | 通話を切り、登録済みの電話番号など別経路で本人確認する |
| QRコード詐欺 | 偽コードから偽サイトや不正な決済画面へ誘導する | 不審な貼り替え、返金を口実にした送金要求 | 読み取り後のURLを確認し、不審なコードは店舗などに確認する |
| 無料アプリ・不正アプリ | 過剰な権限や不正なプログラムを通じて情報を取得する | 不必要な権限、出所不明のアプリ、突然のインストール要求 | 提供元と権限を確認し、OS・アプリを最新に保つ |
| 個人情報漏えい | パスワード流出、使い回し、位置情報や写真の公開 | 不審なログイン通知、知らない端末からのアクセス | パスワードを使い分け、パスキーや多要素認証を設定する |
| 子どものSNSトラブル | 見知らぬ相手との接触、画像共有、誹謗中傷など | 秘密のやり取り、別アプリへの誘導、個人情報の要求 | フィルタリング、公開範囲の見直し、家庭内の相談ルール |
この比較から分かるのは、セキュリティアプリを導入するだけでは十分ではないということです。偽サイトに自分で認証情報を入力するケースや、本人を装った相手に送金するケースでは、ウイルス対策だけで被害を防ぐことはできません。技術的な防御と、確認してから操作する習慣を組み合わせる必要があります。
【今すぐ実践】スマホのセキュリティ対策7項目
スマホの危険性を下げるために、専門的な知識や高額なソフトが必ずしも必要なわけではありません。まずは、端末とアカウントの基本設定を見直しましょう。
1.OSとアプリを最新の状態にするiPhoneやAndroidのOS、ブラウザ、利用中のアプリは、セキュリティ更新を含む最新版に保ちましょう。古いソフトウェアには、攻撃者に悪用される脆弱性が残っている場合があります。自動更新を有効にすることも有効です。
2.パスワードの使い回しをやめる複数のサービスで同じパスワードを使うと、ひとつのサービスから情報が漏れた際に、ほかのアカウントまで不正ログインされるおそれがあります。サービスごとに異なるパスワードを設定し、信頼できるパスワード管理機能などを利用しましょう。
3.パスキーや多要素認証を設定するパスキーは、対応サービスでフィッシング被害を抑える効果が期待できる認証方式です。利用可能であれば設定を検討してください。パスキーが使えないサービスでは、多要素認証を有効にし、認証コードを他人に教えないことも徹底しましょう。
4.アプリの権限を定期的に見直す設定画面から、位置情報、カメラ、マイク、連絡先、写真などへのアクセス権限を確認してください。アプリの機能に不要な権限は許可しないことが基本です。使わなくなったアプリや、提供元が分からないアプリは削除を検討しましょう。
5.SMSフィルターと迷惑電話対策を活用する携帯電話会社が提供する迷惑SMS拒否機能や、端末の迷惑メッセージ・迷惑電話対策を確認しましょう。こうした機能は詐欺に接触する機会を減らす助けになります。ただし、すべての詐欺を遮断できるわけではないため、届いたメッセージを無条件に信用しないことも重要です。
6.位置情報とSNSの公開範囲を管理する写真の位置情報、SNSの公開範囲、プロフィールに登録した誕生日や学校・勤務先などを見直してください。自宅や行動範囲が推測できる写真を公開しないこと、旅行中のリアルタイム投稿を控えることも、プライバシー保護につながります。
7.画面ロックとバックアップを設定する十分な強度のあるパスコードを設定し、端末の自動ロックや端末を探す機能を有効にしましょう。写真や連絡先、重要なデータは定期的にバックアップしておくと、紛失や故障、マルウェア感染などでデータを失った場合に備えられます。バックアップ先のアカウントにも強固な認証を設定してください。
なお、公衆Wi-Fiを利用する際は、正規のアクセスポイントかを確認し、金融取引や重要な情報の入力には慎重になりましょう。HTTPSで保護された通信であっても、偽サイトに自ら情報を入力すれば安全とはいえません。
【感染・入力後の初動】スマホウイルス感染の対処法
不審なアプリをインストールした、偽サイトにパスワードを入力した、見覚えのない送金やログイン通知が届いた。このような場合は、原因を調べる前に被害拡大を防ぐ行動を優先してください。
ケース1:不審なアプリをインストールした- 不審なアプリを開いたり、追加の指示に従ったりするのをやめる。
- 不正な通信や操作が疑われる場合は、Wi-Fiやモバイル通信を切断する。
- アプリの権限や端末管理者権限などを確認し、可能であれば不審なアプリを削除する。
- 削除できない場合や不審な動作が続く場合は、携帯電話会社や端末メーカーの公式サポートに相談する。
- 必要に応じて、信頼できるバックアップからの復元や端末の初期化を検討する。
初期化を行う場合は、重要なデータの保全やアカウントの保護を考慮し、必要に応じて公式サポートの案内に従いましょう。不審なアプリをそのまま復元してしまうと、問題が再発する可能性があります。
ケース2:ID・パスワードや認証情報を入力した- 別の信頼できる端末から、該当サービスのパスワードを変更する。
- 同じパスワードを使っているほかのサービスも変更する。
- 不審なログイン中のセッションや、見覚えのない連携アプリがあれば解除する。
- 多要素認証を設定し、登録メールアドレスや電話番号が変更されていないか確認する。
- 銀行、証券、決済、クレジットカードの情報を入力した場合は、各社の公式窓口に連絡する。
認証情報を入力した直後に不正利用が確認されなくても、安心はできません。攻撃者が取得した情報を後から悪用する可能性があるため、早めに対処してください。
ケース3:偽警告や高額請求の画面が表示されたブラウザに「ウイルスに感染しました」「今すぐ電話してください」などと表示されても、画面の指示に従って電話したり、指定されたアプリをインストールしたり、料金を支払ったりしないでください。ブラウザのタブを閉じ、必要に応じてブラウザを終了します。
すでに電話や遠隔操作アプリの指示に従ってしまった場合は、通信を切断し、別の端末から金融機関や各サービスの公式窓口に連絡してください。不正送金やカードの不正利用が疑われるときは、金融機関やカード会社への連絡を優先しましょう。メッセージや取引履歴などの証拠は、可能な範囲で保存しておくと相談時に役立ちます。
被害の相談先としては、警察相談専用電話「#9110」や、消費者ホットライン「188」などがあります。緊急の危険がある場合は、状況に応じて警察へ連絡してください。
【プロの結論】スマホの危険性を見極める3つの判断基準
2026年のスマホセキュリティで押さえたいのは、危険なアプリを避けるだけでなく、信頼できそうに見える連絡やサービスを検証する習慣です。特に、次の3つを判断基準にしてください。
第一に、相手が誰かではなく、操作の内容を確認すること。有名企業のロゴがある、家族に似た声が聞こえる、知人のアカウントから連絡が来たという理由だけで、リンクを開いたり送金したりしないでください。アカウントが乗っ取られたり、画像や音声が偽造されたりする可能性もあります。
第二に、連絡を受けた経路と、確認する経路を分けること。SMSで届いた支払い通知は公式アプリで確認し、電話での送金依頼は登録済みの番号へかけ直して確認します。連絡に記載されたリンクや電話番号だけを使って確認しないことが、詐欺を見破る有効な方法です。
第三に、被害が起きても拡大しにくい環境を作ること。OSの更新、異なるパスワード、パスキー、多要素認証、バックアップ、アプリ権限の管理を組み合わせましょう。子どもが使う端末では、フィルタリングに加えて、困ったときにすぐ相談できる関係を整えることも欠かせません。
一方で、セキュリティ対策をしていれば絶対に安全というわけではありません。どの対策にも限界はあり、詐欺の手口も変化します。端末の設定を整えたうえで、不審な連絡に即座に反応しないこと、重要な操作ほど別の経路で確認することが、被害を防ぐための実践的な考え方です。
【スマホ危険性】に関するよくある質問(FAQ)
Q1:スマホの危険性が高まる主な理由は何ですか?
A1:フィッシング詐欺、不正アプリ、アカウント乗っ取り、生成AIによるなりすまし、QRコード詐欺などが主なリスクです。スマホが危険というより、個人情報や決済情報を扱う日常の操作が攻撃の入口になる点に注意が必要です。
Q2:偽SMSを開いただけでウイルスに感染しますか?
A2:メッセージを受信したり、開いて読んだりしただけで、必ず感染するわけではありません。ただし、リンク先で不審なアプリをインストールしたり、情報を入力したりすると被害につながる可能性があります。誤ってリンクを開いた場合は、追加操作をせず、情報を入力していないか、アプリを入れていないかを確認してください。
Q3:無料アプリは使わないほうがよいですか?
A3:無料であることだけを理由に避ける必要はありません。開発元や評判、プライバシーポリシーを確認し、機能に必要な権限だけを許可することが大切です。公式ストアのアプリであっても、絶対に安全とは限りません。
Q4:スマホのウイルス感染が疑われたら、最初に何をすべきですか?
A4:不審な操作を中断し、感染や不正通信が疑われる場合は通信を切断してください。不審なアプリを削除できない場合や異常が続く場合は、端末メーカーや携帯電話会社の公式サポートに相談しましょう。パスワードを入力した場合は、別の信頼できる端末から変更してください。
Q5:スマホのセキュリティ対策で最も重要なのは何ですか?
A5:OS・アプリの更新、パスワードの使い回し防止、パスキーや多要素認証の活用、アプリ権限の確認が基本です。加えて、SMSやメールのリンクからログインせず、公式アプリなど別の経路から情報を確認する習慣を身につけましょう。
2026年のスマホの危険性は、ウイルス感染だけでなく、偽SMS、生成AIのフェイク音声、クイッシング、悪質アプリ、個人情報漏えい、子どものSNSトラブルなど、多方面に広がっています。JSSECの「スマートフォン利用シーンに潜む脅威 Top10 2026」と警視庁の注意喚起は、こうした脅威が日常的なスマホ利用の中に入り込んでいることを示しています。
まずは、OSの更新、アプリ権限の見直し、認証の強化、バックアップの設定を行いましょう。そして、突然の請求や緊急の送金依頼、リンクからの本人確認には即座に応じず、公式アプリや登録済みの連絡先から確認してください。
スマホを安全に使うために必要なのは、便利さを手放すことではありません。技術的な対策を整え、重要な操作の前に一度立ち止まること。その積み重ねが、詐欺や情報漏えいの被害を防ぐための現実的な備えになります。